Bulgaristan, üç zararlı yazılım ailesinin altyapısını hedef alan uluslararası "Endgame" polis operasyonuna katıldı. Operasyona Organize Suçla Mücadele Genel Müdürlüğü'nün (GDBOP) Siber Suçlar Dairesi katıldı; operasyonu Europol ve Eurojust koordine etti.
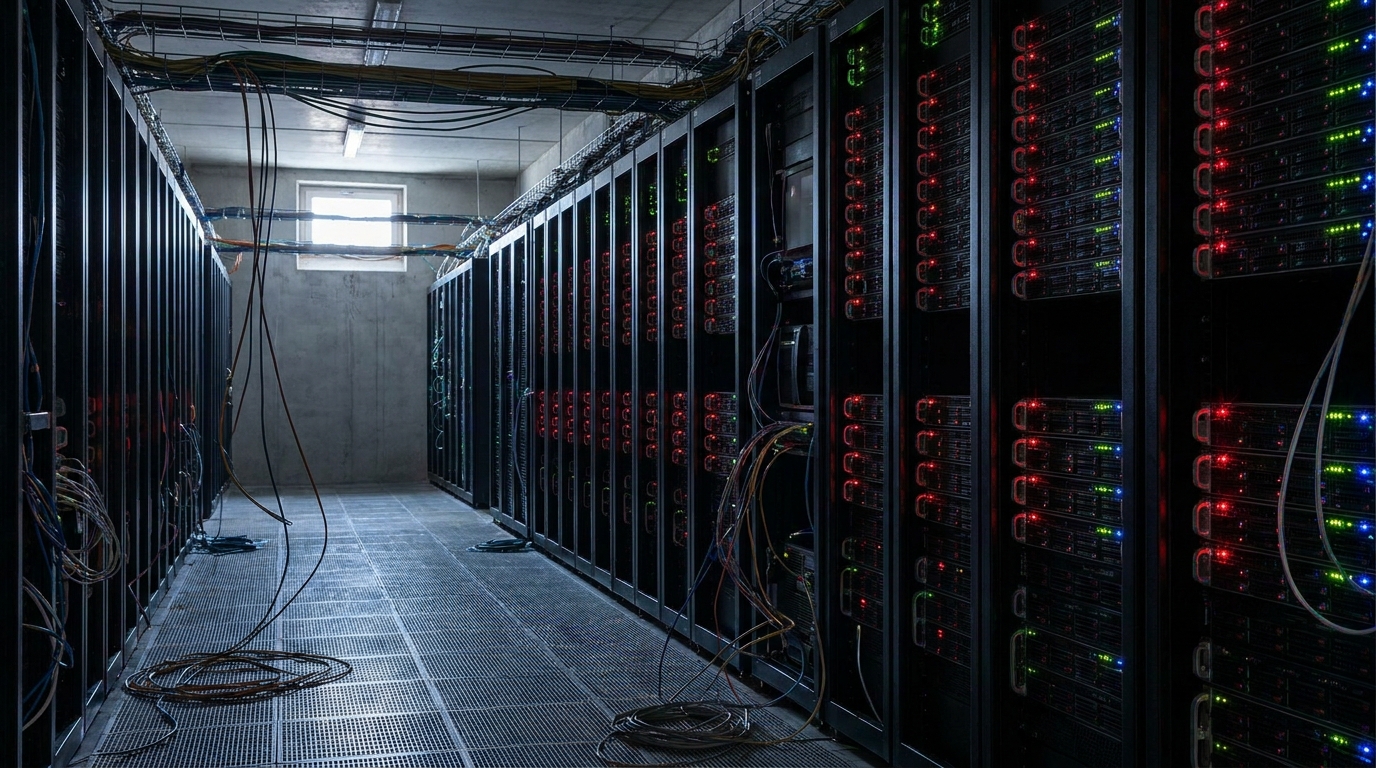
Dokuz ülkenin yer aldığı operasyonda Gootloader, CastleRAT ve StealC adlı zararlı yazılımların altyapısı hedef alındı. Toplam 235 sunucuya ve 257 internet alan adına el konuldu, 6 milyondan fazla mağdura ait veri kaydı tespit edildi.
Gootloader'ın WordPress siteleri üzerinden oltalama belgeleri yaydığı, operasyon kapsamında 681 enfekte sitenin temizlendiği bildirildi. CastleRAT şantaj amacıyla kullanılan bir uzaktan erişim yazılımı, StealC ise parolaları ve dijital kimlikleri çalarak satışa çıkaran bir yazılım olarak tanımlanıyor.
Etkilenen kullanıcıların verileri, mağdurların bilgilendirilebilmesi için HaveIBeenPwned dahil çeşitli platformlara aktarılıyor. Yetkililer WordPress kullanıcılarına parolalarını değiştirmelerini, iki aşamalı doğrulamayı açmalarını ve güvenlik güncellemelerini yüklemelerini tavsiye ediyor.